Showing posts with label Marketing. Show all posts

Monday, November 9, 2009

c( ̄ܫ ̄)a 之Facebook行銷手札 – Joost與Facebook的無縫隙整合

1

首先,使用者可以於Joost網站使用Facebook的帳號進行登入,使用者不用為了使用Joost的服務而填寫註冊表單,這是第一個方便處。

2

使用者完成與Facebook之間連結的動作之後,頁面右上角就會出現使用者於Facebook使用者名字。

3

一但使用者允許並完成與Facebook的連結之後,網站開發者就可以使用Facebook Client Libraries輕易的取得使用者的朋友列表。

4

使用者於網站上對影片進行評論時,網站開發者可以詢問使用者是否願意將發表的評論同步發送一份到他位於Facebook上的Wall之中。

5

6

7

8

同樣的,就對影片發表評論,當使用者訂閱某個頻道的時候,使用者也會被詢問是否要同步發送到Facebook的Wall裡面讓他其他的朋友們知道他正在與Joost寄型互動。

9

10

11

阿猴小結一下,個人覺得Joost運用Facebook客戶端Javascript函式庫將使用者與網站間互動的訊息發送到Facebook去其實是一個被用到濫掉的技倆了,而且技術門坎實在很低,不是說這技倆沒用,只是看到有點疲乏了,阿猴會繼續努力搜尋並思考有趣的行銷應用,歡迎大家一起討論,相信能創造更多的可能性。

c( ̄ܫ ̄)a 之Facebook行銷手札 – 來看看Prototype(原型兵器)如何將你Facebook的相片整合進遊戲的預告片中

前一陣子我同事Moby玩一個遊戲玩得很勤,遊戲中文名稱叫做原型兵器(Prototype),男主角是一個被某種不知名病毒感染的實驗品,身體的四支可以變化成各類型具有殺傷力的武器,並可透過吸食敵方士兵的方式去取得生存的能量。

之前看Moby在玩的時候只覺得這遊戲畫面很絢爛,而且遊戲裡面廝殺敵人的血腥爆頭撕裂的場景看起來很爽,但是直到今天,為了查遊戲的故事背景我才逛到了她們的官方網站,發現原來他的官方網站上竟然有一個"Facebook Connect"的Button。這可真有趣,當即點了下去。

1

如下圖,我們所熟悉的"Connect with Facebook"對話視窗又浮現了。

2

3

完成了對Prototype應用程式的Allow之後,就會播放遊戲的過場動畫,大家請仔細看,動畫的背景中是不是出現了許多你熟悉的身影?

4

5

6

哈哈,沒錯!為了呈現這個因受到病毒感染所崩滅的城市,影片用Flashback的方式去呈現這個城市的過往的記憶,但是有趣的是影片是將觀看者在Facebook上的照片勘入整個影片的情境之中(如上圖中Firebug顯示影片發送了POST Request到Facebook去讀取我在Facebook中的相簿),讓觀看者覺得跟這個影片不是兩個Isolation的個體,而會有種自己也涉入整個事件之中的錯置感。

Saturday, November 7, 2009

c( ̄ܫ ̄)a 之Facebook行銷手札 - DEXTER


DEXTER,一個由美國付費頻道Showtime所製作的影集,該公司為了這一個影集看來是砸了不少的行銷預算在網路上,因為就我目前看到的,除了Youtube上的一個頗有創意的在影片中尋人的遊戲之外,該公司還在Facebook上進行了一個有趣的行銷案,以下我們就先來看看Facebook上她們怎麼玩。

首先連結到該影集針對Facebook建立的官方網站進行Facebook Connect的動作,一但完成對APP的授權(Allow)之後,如同先前文章中說過的,應用程式將會取得使用者所有朋友的UIDs。

dexterize-001

取得所有朋友的UIDs之後,當然也就可以取得朋友的頭圖與姓名等資料了。

dexterize-002

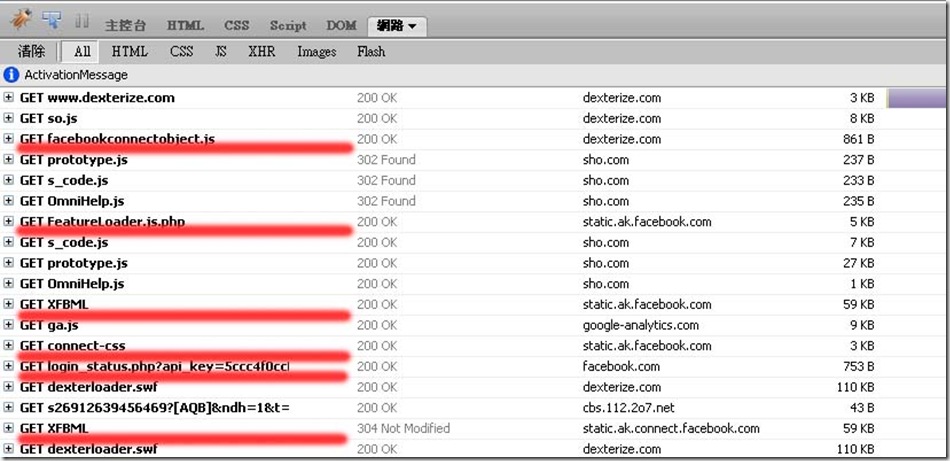
以下紅線標註起來的部分就是該網站進行Facebook Connect所載入的程式。
未命名-3

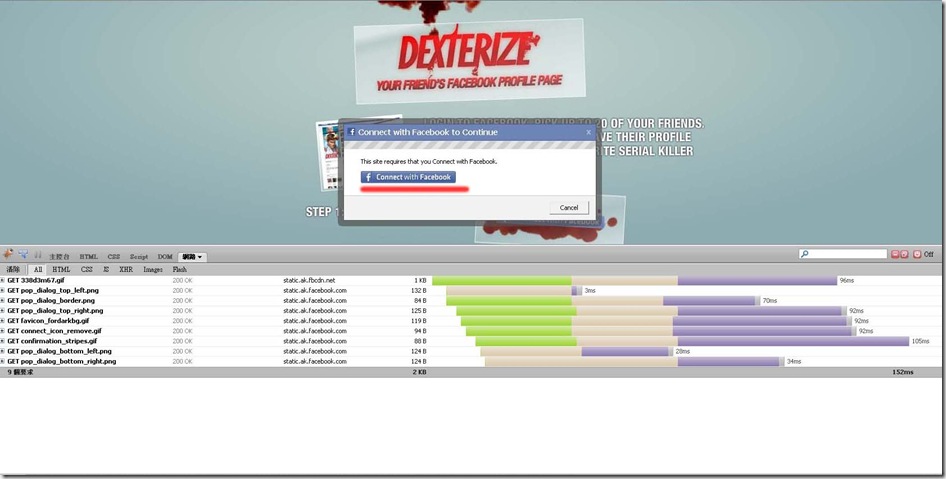
當使用者點擊了畫面上的"Facebook Connect"按鍵之後。

dfsdfsdfsdfsdfsdfsdfsdf

Firebug中顯示載入了一些組成填跳式視窗所需的圖檔,接下來點擊Lightbox中的"Connect"。

1

到目前為止應該已經完成了與網站與Facebook之間的Connect了,畫面應該會出現一個列有朋友清單的對話視窗。

未命名-2

Firebug Concole中可以看見一些對Facebook所發出的POST請求。

3

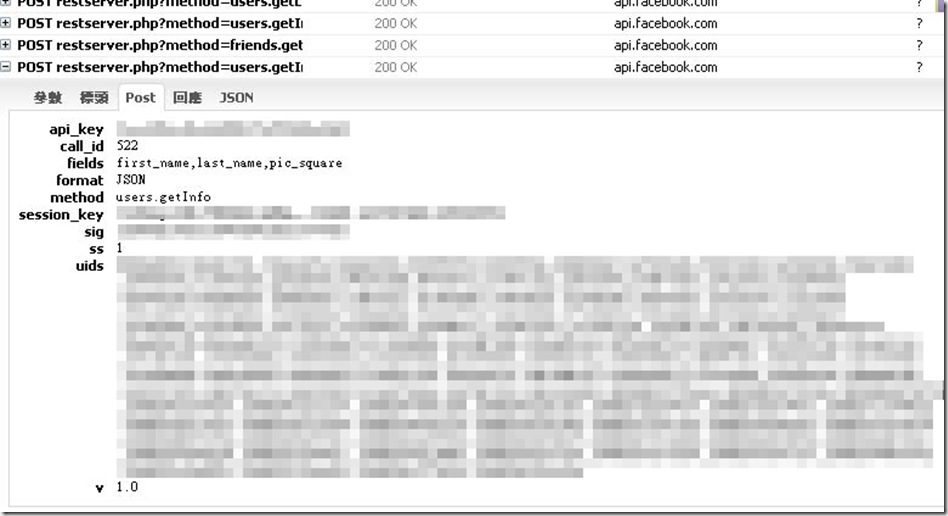
我們可以觀察到對Facebook API的Request是發送到,http://api.facebook.com/restserver.php,然後利用參數method代表對哪一個API發出請求。

http://api.facebook.com/restserver.php?method=users.getInfo
5

如上圖所示,POST變數中包含了所有朋友的UID資訊,透過UID就可以取得朋友的頭圖以及許多個人資訊。

接下來我在選單中選擇要接收到我這一則廣告訊息的朋友,收到我這個Request的朋友會出現如下圖的Request List通知中

11

點擊Sight of blood之後,會出現如下的警告畫面,而不是要求使用者對應用程式進行Allow的提示畫面,說真的我還是第一次見到這畫面。

16

使用者點選"Continue"之後就會被導到一個類似Facebook個人Profile的頁面上,然後呈現出一個大血痕在頁面上,接著滲出恐怖的血液

14

重點來了,為什麼要說這是一個類似Facebook個人Profile頁的頁面呢?

17

因為一開始我有被嚇到,想說Facebook什麼時候開始允許廣告商發佈一個全版面的廣告在官網上面,後來仔細看了一下,請各位注意一下URL的部分,你會發現其實使用者已經被導離開Facebook官方網站了,整個頁面被一個超大的Flash蓋住,造成一種是在Facebook個人Profile頁面上呈現出全螢幕廣告的錯覺,儘管如此我還是被嚇到,想說這個廣告商是在什麼時候用了什麼樣的技巧將使用者在Facebook上的Profile頁面做了張即時的截圖並傳回到廣告商的行銷網站,接下來仔細用Firebug看一下,阿猴又被嚇到,被蓋在Flash下的並不是一張圖片而已,而是使用者在Facebook上的完整Profile頁面。

18

這真是有趣,可以在使用者沒有察覺的情況下勘入一個全版的廣告,然後還讓使用者以為自己仍然在自己位於Facebook上的Profile頁面中。

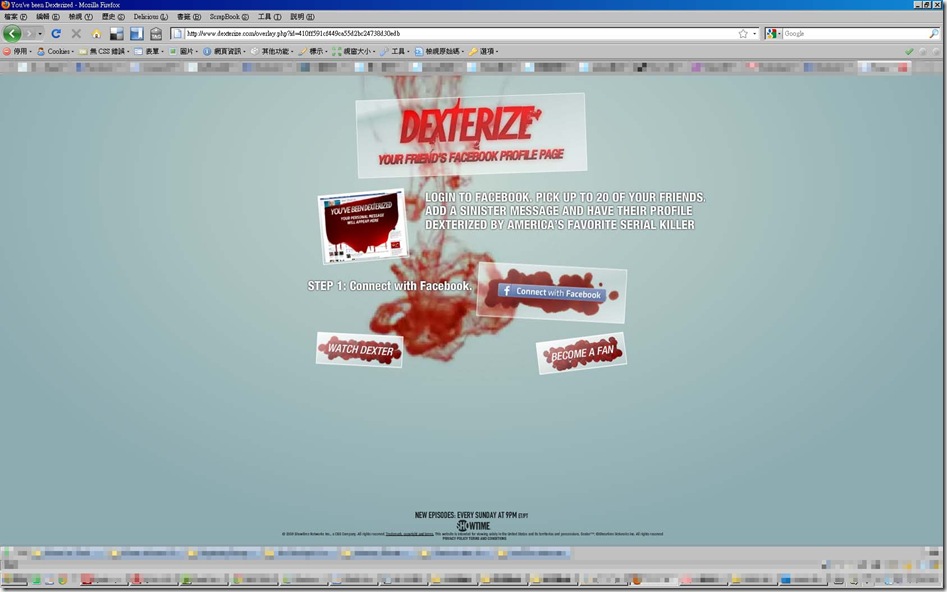
DEXTERIZE最後將使用者停在下圖這張畫面中,使用者不論是點選"BECOME A FAN"或是"Connect with Facebook"都會將使用者除新導向回Facebook中,這真是有些奸巧。
19